

티스토리 뷰
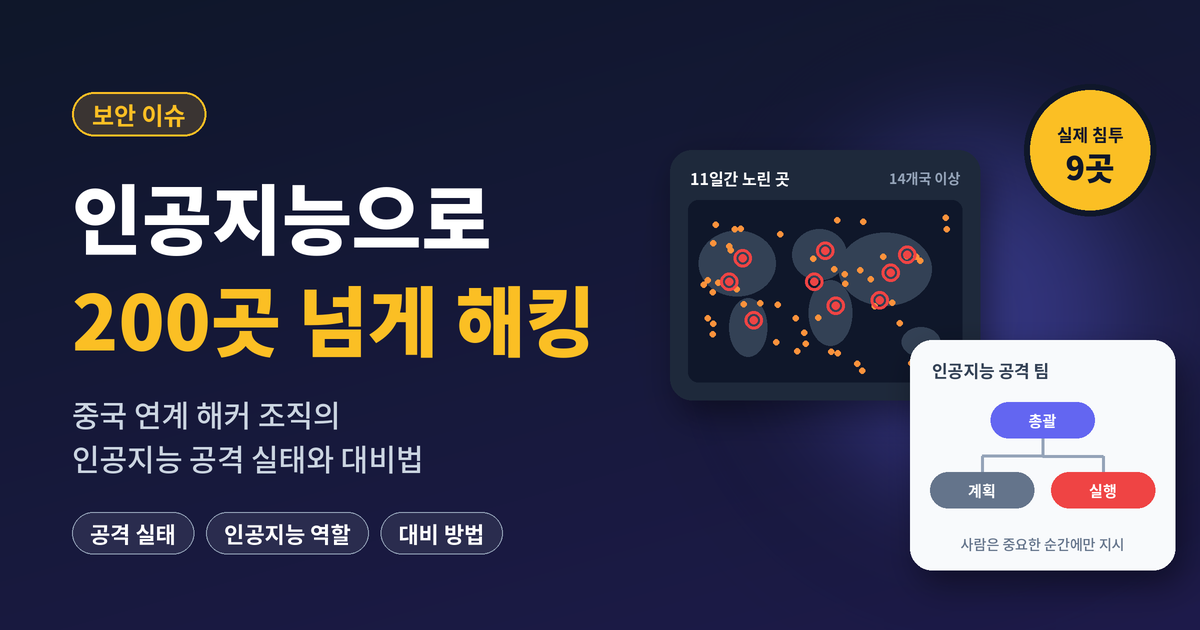
지금까지 해킹은 숙련된 해커가 하나하나 손으로 하는 일이었어요. 그런데 이제 인공지능이 스스로 계획을 세우고, 실패하면 다른 방법을 찾아가며 공격하는 사례가 실제로 확인됐어요.
이 글에서는 무슨 일이 있었는지, 인공지능이 해킹에 어떻게 쓰였는지, 그리고 기업과 개인이 어떻게 대비해야 하는지 쉽게 정리했어요.
2026년 10월 30일 기준, 크라우드스트라이크 공식 발표와 보도 내용을 정리한 글이에요.
1. 인공지능으로 200곳 넘게 해킹, 무슨 일이 있었나
한눈에 보기
| 항목 | 내용 |
|---|---|
| 발표 | 2026년 10월 29일, 보안 기업 크라우드스트라이크 |
| 공격 조직 | '베이퍼 판다' (중국과 연계된 해커 조직, 2021년부터 활동) |
| 공격 시작 | 2026년 10월 17일 |
| 공격 기간 | 약 11일 |
| 노린 곳 | 전 세계 200곳 이상, 최소 14개국 |
| 실제 침투 확인 | 9곳 |
| 추가 공격 시도 | 최소 12곳에 비밀번호를 대입하는 공격 |
이 조직은 그동안 유럽, 북미, 오세아니아, 영국의 정부·연구기관·에너지 기업을 노려 왔어요. 하지만 인공지능으로 공격을 자동화한 건 이번이 처음 확인된 사례예요.
어떤 곳을 노렸을까?
- 외교부, 내무부 등 정부 기관과 정보기관
- 국방, 반도체, 제약, 원자력, 금융 분야 기업
- 통신사 (미국, 벨기에, 필리핀 통신사가 실제 피해)
- 미국의 연구기관(싱크탱크)
나라의 핵심 정보와 기술을 가진 곳을 집중적으로 노렸다는 점에서, 단순한 돈벌이보다는 정보를 빼내려는 '스파이 활동'에 가까워요.
2. 인공지능은 해킹에 어떻게 쓰였을까?
팀처럼 움직이는 인공지능 에이전트
해커 조직이 쓴 도구는 '아르텍스'라는 인공지능 에이전트 프로그램이에요. 여러 인공지능이 회사 조직처럼 역할을 나눠 움직였어요.
| 역할 | 하는 일 |
|---|---|
| 총괄 인공지능 | 전체 작전을 지휘하고 일을 나눠 줘요 |
| 계획 인공지능 | 어떤 방법으로 침투할지 계획을 세워요 |
| 실행 인공지능 | 실제로 침투하고 정보를 모아요 |
이 인공지능들은 알아낸 정보와 목표를 함께 공유하면서 침투 → 내부 정찰 → 다른 컴퓨터로 이동까지 단계적으로 진행했어요.
사람 해커와 무엇이 달랐을까?
- 여러 길을 동시에 시도해요: 한 가지 방법만 쓰지 않고 여러 침투 경로를 동시에 시도했어요.
- 실패하면 바로 다른 방법으로: 막히면 포기하지 않고 스스로 다른 방법을 찾았어요.
- 약한 곳만 골라요: 사람 운영자는 보안 프로그램이 설치되지 않은 컴퓨터를 먼저 찾으라고 지시했어요.
- 엄청난 작업량: 한 번의 공격에서 계획을 세우는 데만 인공지능이 약 14억 토큰(인공지능이 처리하는 글자 단위)을 썼어요. 사람 해커 여럿이 오랫동안 해야 할 분량이에요.
어떤 인공지능을 썼을까?
크라우드스트라이크에 따르면 주로 중국의 딥시크 인공지능을 썼고, 정체가 확인되지 않은 유료 상용 인공지능도 함께 썼어요.
사람은 무엇을 했을까?
사람 운영자는 중국어로 지시를 내렸고, 그 기록이 남아 있었어요. 하지만 대부분의 일은 인공지능이 하고, 사람은 결정이 필요한 순간에만 방향을 잡아 줬어요. 적은 인원으로도 수백 곳을 동시에 공격할 수 있었던 이유예요.
어떻게 들켰을까?
크라우드스트라이크의 위협 감시팀이 이상한 움직임을 포착했어요. 공격 도구, 목표 목록, 인공지능과 나눈 대화 기록이 일부 노출되면서 공격의 실체가 드러났어요. 침투한 곳에는 몰래 다시 들어올 수 있는 뒷문(백도어) 프로그램을 심어 둔 것도 확인됐어요.
3. 앞으로의 전망과 대비 방법
이번이 끝이 아니에요
크라우드스트라이크는 중국과 연계된 해커 조직들이 앞으로 12개월 동안 이런 인공지능 에이전트 도구를 계속 쓸 가능성이 매우 높다고 내다봤어요. 마이크로소프트도 같은 도구를 쓴 별도의 공격 활동을 보고한 적이 있어요.
다만 일부 판단은 "~일 가능성이 높다"는 수준이고, 함께 쓰인 상용 인공지능의 정체는 아직 확인되지 않았어요. 한 보안 기업의 분석이라는 점도 함께 봐야 해요.
인공지능은 공격에도, 방어에도 쓰여요
같은 주에 구글은 보안 허점을 찾고 고치는 인공지능을 보안 전문가에게 먼저 공개했어요. 이제 보안은 "인공지능 대 인공지능"의 싸움이 되어 가고 있어요.
구글의 보안 인공지능 이야기는 해킹을 찾아내고 고치는 인공지능 글에서 자세히 다뤘어요.
기업과 기관이 할 일
크라우드스트라이크가 권한 내용을 쉽게 풀면 이래요.
- 외부와 연결된 장비부터 업데이트: 특히 오래 켜 두는 서버의 보안 업데이트를 미루지 않아요.
- 오래된 비밀번호와 인증키 교체: 유출됐을 수 있는 비밀번호와 인증 정보는 바로 바꿔요. 옛날 백업 파일 속 정보도 포함이에요.
- 모든 컴퓨터에 보안 프로그램: 이번 공격은 보안 프로그램이 없는 컴퓨터를 노렸어요. 인터넷에 직접 연결되지 않은 서버도 예외가 아니에요.
개인이 할 일
- 운영체제와 앱은 항상 최신으로 업데이트해요.
- 같은 비밀번호를 여러 곳에 쓰지 않아요. 이번에도 유출된 비밀번호가 공격에 쓰였어요.
- 2단계 인증을 켜 두면 비밀번호가 새도 한 번 더 막을 수 있어요.
자주 묻는 질문
Q. 딥시크를 쓰면 해킹을 당하나요?
아니에요. 이번 사례는 해커가 딥시크 인공지능을 공격 도구로 쓴 거예요. 다만 미국 정부는 별도로 정보 보안 우려 때문에 연방기관에서 딥시크를 퇴출했어요.
Q. 일반인도 표적이 되나요?
이번 공격은 정부와 주요 기업을 노렸어요. 하지만 인공지능 덕분에 공격 비용이 줄면 더 많은 곳이 표적이 될 수 있어서 기본 보안 습관이 중요해요.
마무리 요약
- 중국과 연계된 해커 조직이 인공지능 에이전트로 11일 동안 200곳 이상을 노렸고, 9곳이 실제로 뚫렸어요.
- 인공지능이 계획·침투·정찰을 스스로 하고, 사람은 중요한 순간에만 지시했어요.
- 이런 공격은 앞으로 더 늘어날 전망이라, 업데이트·비밀번호 관리·2단계 인증 같은 기본 보안이 더 중요해졌어요.
인공지능이 해커의 손발이 되는 무서운 시대가 시작됐어요. 지금 당장은 정부기관이나 금융기관 등을 먼저 노리는 것 같지만 곧 개인한테까지도 피해를 주는 일이 일어날 것 같아서 걱정이 크네요. 국가정부 차원에서의 적극적이고 긴급한 보안대책 마련이 시급해 보이며 주요 기업들은 물론이고 각각의 우리 개인들도 기본적인 보안에 더욱 힘써야 할 것 같습니다.
'AI 와 생활정보' 카테고리의 다른 글
| 인텔 주가 하루 만에 28% 폭락, 52년 만의 최대 낙폭: 실적은 좋았는데 왜? 한국 증시 영향까지 (0) | 2026.10.31 |
|---|---|
| 95그램 안경에 인공지능 비서가 들어갔다: 엑스리얼 '아우라' 스마트 안경 가격과 특징, 한국 출시 정보 (0) | 2026.10.31 |
| 해킹을 찾아내고 고치는 인공지능: 구글 '제미나이 4 카본' 공개, 왜 일부에게만 먼저 줬을까 (0) | 2026.10.30 |
| 인공지능이 1만 5천 쪽짜리 수학 증명을 검증했다? 수학까지 도전하는 인공지능 최신 소식 (0) | 2026.10.30 |
| 말 한마디로 움직이는 가상 세계를 만든다: 구글 딥마인드 ‘Genie 4’와 월드 모델이란? (0) | 2026.10.29 |